Российские хакеры уничтожили данные украинской компании, занимающейся логистикой зерна после двух месяцев скрытого присутствия в ее компьютерных системах. Для управления зараженными устройствами злоумышленники использовали ранее неизвестную вредоносную программу, которая связывалась с сервером через децентрализованную сеть Yggdrasil. Как установили специалисты компании ESET, за атакой стояли две группировки, связанные с российскими интересами, в том числе Sandworm, которую западные спецслужбы относят к подразделению ГРУ.
Взлом произошел еще 16 июля 2025 года. По данным ESET, первоначальный доступ получила группировка UAC-0099, отправившая сотруднику компании фишинговое письмо с вредоносным вложением. После его открытия на компьютере установились загрузчик MATCHBOIL и программа удаленного доступа MATCHWOK. Уже на следующий день, 17 июля, хакеры развернули другую программу, ранее не известную специалистам по кибербезопасности.
Новую программу исследователи назвали MythicRatatoskr. Она позволяла выполнять команды на зараженных компьютерах, просматривать файлы, делать снимки экрана, передавать документы и перенаправлять сетевые соединения. В отличие от обычных вредоносных программ, использующих серверы с доступными через интернет адресами, MythicRatatoskr связывалась с управляющим сервером внутри Yggdrasil — экспериментальной децентрализованной сети, в которой устройства обмениваются зашифрованными данными без единого центра управления.
По оценке ESET, это первый задокументированный компанией случай использования Yggdrasil подобным образом хакерской группировкой, связанной с государством. Такая схема затрудняет обнаружение управляющего сервера и отключение инфраструктуры злоумышленников. При этом сама Yggdrasil не предназначена для обеспечения анонимности, что подчеркивают ее разработчики, обнаружил The Insider. Определить физическое местоположение сервера оказалось затруднительно.
17 сентября 2025 года, спустя два месяца после первоначального проникновения, хакеры уничтожили данные в системах компании. Для этого они использовали утилиту SDelete, запущенную через механизм, который позволяет централизованно выполнять команды на компьютерах корпоративной сети. ESET с высокой степенью уверенности приписывает эту часть операции группировке Sandworm.
Исследователи также с высокой степенью уверенности считают, что UAC-0099 передала полученный доступ Sandworm. Однако установить, какая именно из группировок управляла новой программой MythicRatatoskr, не удалось. Название пострадавшей компании и размер причиненного ущерба не раскрываются.
О нападениях Sandworm на зерновой сектор Украины ESET сообщала еще в ноябре 2025 года. Тогда компания установила, что группировка применяла программы для уничтожения данных против украинских государственных организаций, энергетических и логистических предприятий, а также компаний зерновой отрасли. Исследователи предполагали, что целью таких операций было ослабление украинской экономики.
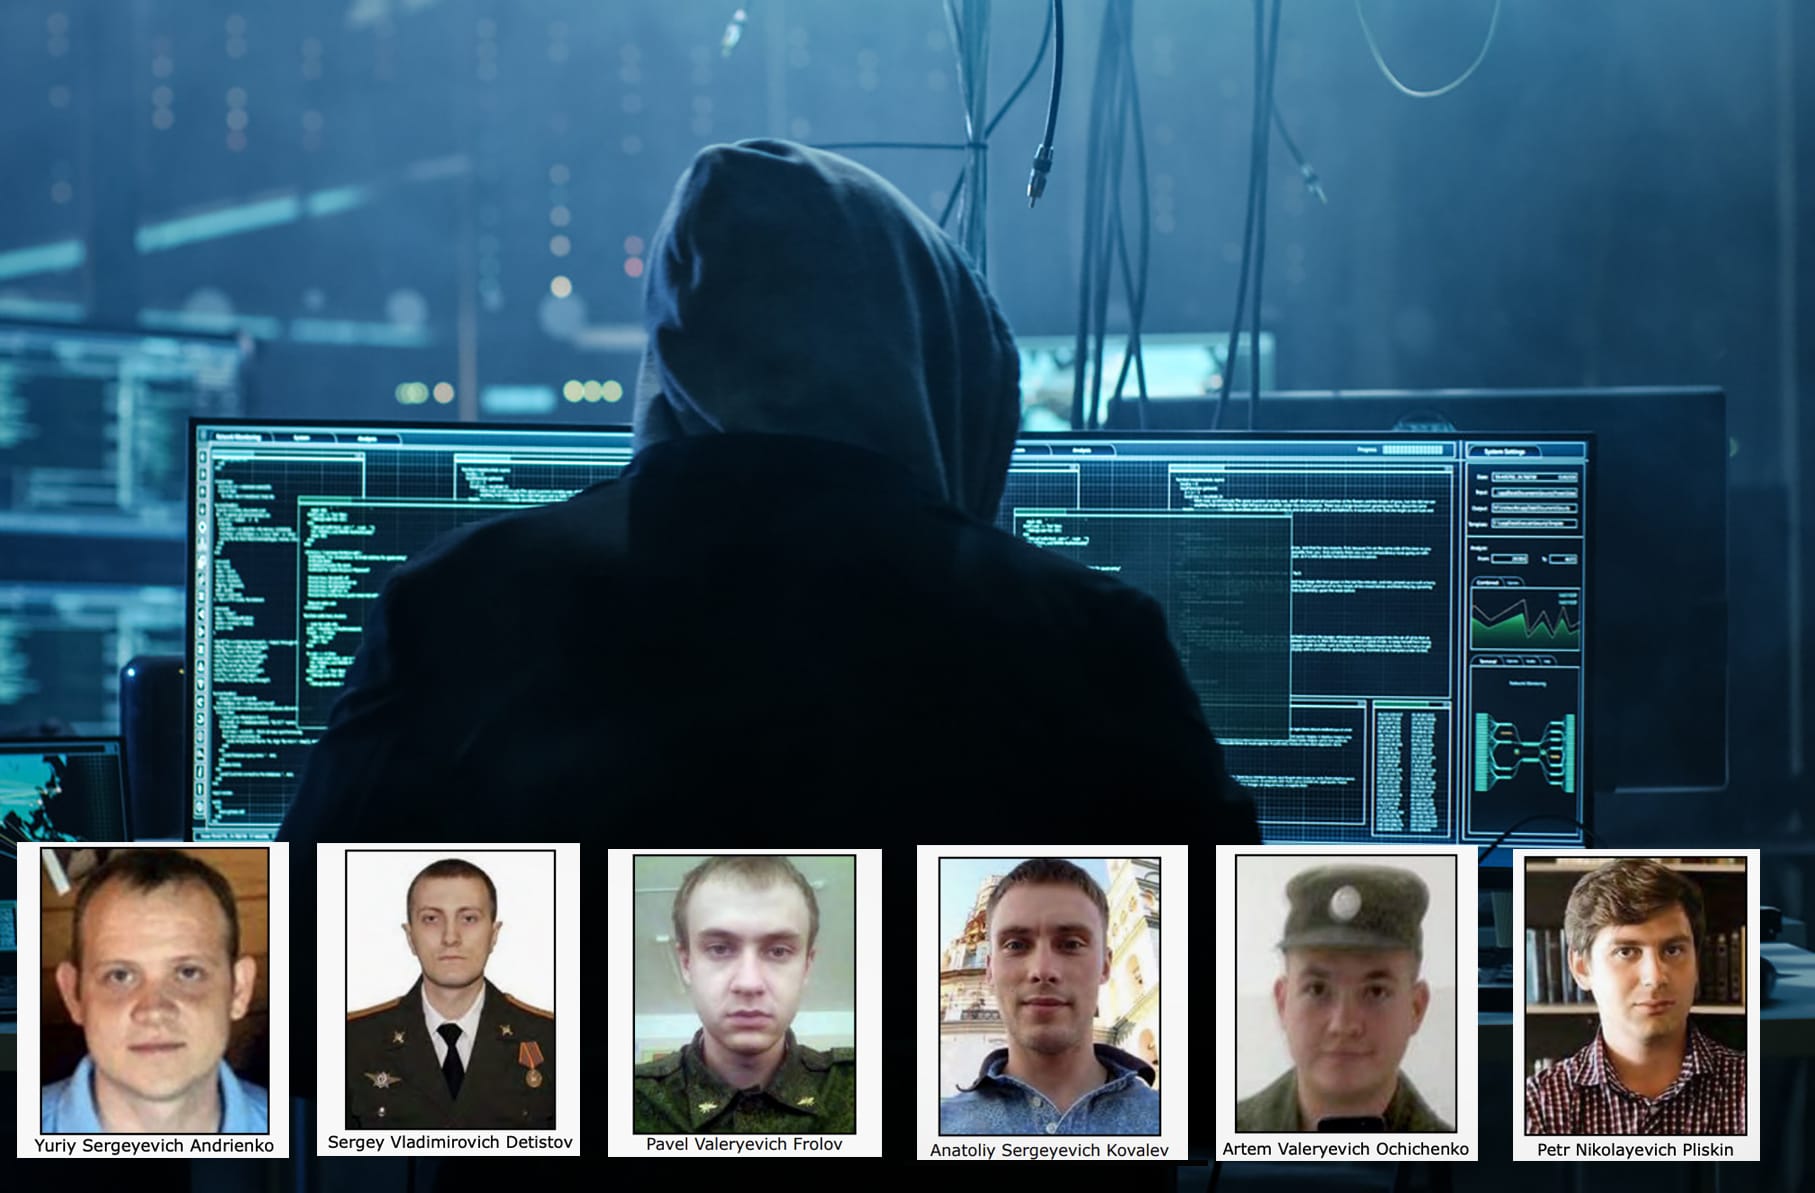
Sandworm связывают с войсковой частью 74455 Главного разведывательного управления России. В 2020 году Министерство юстиции США предъявило обвинения шести сотрудникам этого подразделения, в том числе за создание вируса NotPetya, атаки на украинские электросети и компьютерные системы Олимпийских игр 2018 года. The Insider тогда установил дополнительные сведения о военнослужащих группировки и подтвердил связь нескольких обвиняемых с войсковой частью 74455.
В мае 2026 года The Insider в расследовании о подготовке хакеров ГРУ в МГТУ имени Баумана обнаружил еще двух выпускников военно-учебного центра, служивших в войсковой части 74455, — Алексея Кондрашова и Илью Бойкова.